Sensible Steuerunterlagen sicher austauschen: Warum E-Mail nicht reicht und welche Wege DSGVO-konform sind
Zwei Mandanten mit ähnlichem Nachnamen, ein Mailprogramm mit Autovervollständigung, ein Anhang mit den Lohnsteuerbescheinigungen des laufenden Jahres. Der Fehler fällt erst auf, als die Rückfrage vom falschen Empfänger kommt. Bis dahin liegen Bruttolöhne und Kirchensteuermerkmale einer ganzen Belegschaft in einem fremden Postfach.
Im geschäftlichen Postfach landen täglich im Schnitt 53 Mails (Bitkom zum beruflichen Mailverkehr, Stand 13.01.2026, abgerufen am 08.09.2026). Bei dieser Menge ist der Fehlversand kein Ausreißer, sondern eine Frage der Zeit. Danach läuft eine Frist. Nach Art. 33 Abs. 1 DSGVO (abgerufen am 08.09.2026) ist eine solche Panne unverzüglich und möglichst binnen 72 Stunden der Aufsichtsbehörde zu melden.
Warum reicht E-Mail für sensible Steuerunterlagen nicht aus?
Fast jede Kanzlei verschlüsselt bereits, ohne es zu wissen. Bei der Transportverschlüsselung wird die Verbindung zwischen E-Mail-Programm und Server meist per TLS geschützt. An den Knotenpunkten des Versands liegt die Nachricht danach wieder im Klartext vor. Nur bei einer Ende-zu-Ende-Verschlüsselung können ausschließlich Sender und Empfänger den Inhalt lesen, weshalb das BSI sie bei sensiblen oder persönlichen Inhalten empfiehlt (BSI zur E-Mail-Verschlüsselung, abgerufen am 08.09.2026).
Für Steuerkanzleien wird daraus eine Pflicht mit zwei Stufen. Die Konferenz der unabhängigen Datenschutzaufsichtsbehörden hat die Anforderungen an den E-Mail-Versand nach Art. 32 Abs. 1 DSGVO konkretisiert (Orientierungshilfe der DSK, Stand 16.06.2021, abgerufen am 08.09.2026). Bei normalen Risiken reicht die obligatorische Transportverschlüsselung. Bestehen hohe Risiken für die Rechte und Freiheiten der Betroffenen, müssen Verantwortliche regelmäßig beides vornehmen, Ende-zu-Ende-Verschlüsselung und qualifizierte Transportverschlüsselung. Berufsgeheimnisträger nennt die Orientierungshilfe dabei ausdrücklich, und § 203 Abs. 1 StGB (abgerufen am 08.09.2026) zählt Steuerberater dazu.
Was ein hohes Risiko ist, entscheidet der Anhang. Eine Lohnsteuerbescheinigung trägt über das Kirchensteuerabzugsmerkmal die Zugehörigkeit zu einer steuererhebenden Religionsgemeinschaft (Erläuterung zu den ELStAM, abgerufen am 08.09.2026), also ein Datum nach Art. 9 Abs. 1 DSGVO (abgerufen am 08.09.2026), dessen Verarbeitung grundsätzlich untersagt ist. Wer eine Lohnbuchhaltung betreut, verschickt solche Daten jede Woche. Bundessteuerberaterkammer und Deutscher Steuerberaterverband legen für Lohndaten besonders strenge Maßstäbe an (Hinweise für den Umgang mit personenbezogenen Daten, Stand Dezember 2025, abgerufen am 08.09.2026).
Daraus zieht die Orientierungshilfe eine knappe Konsequenz. Lassen sich die Anforderungen nicht erfüllen, muss ein anderer Kanal gewählt werden. Die Fußnote nennt ein Webportal.
Welche Lösung ersetzt den unsicheren E-Mail-Versand sensibler Steuerdokumente?
Vier Wege stehen zur Auswahl, und die Hinweise von BStBK und DStV nennen sie.
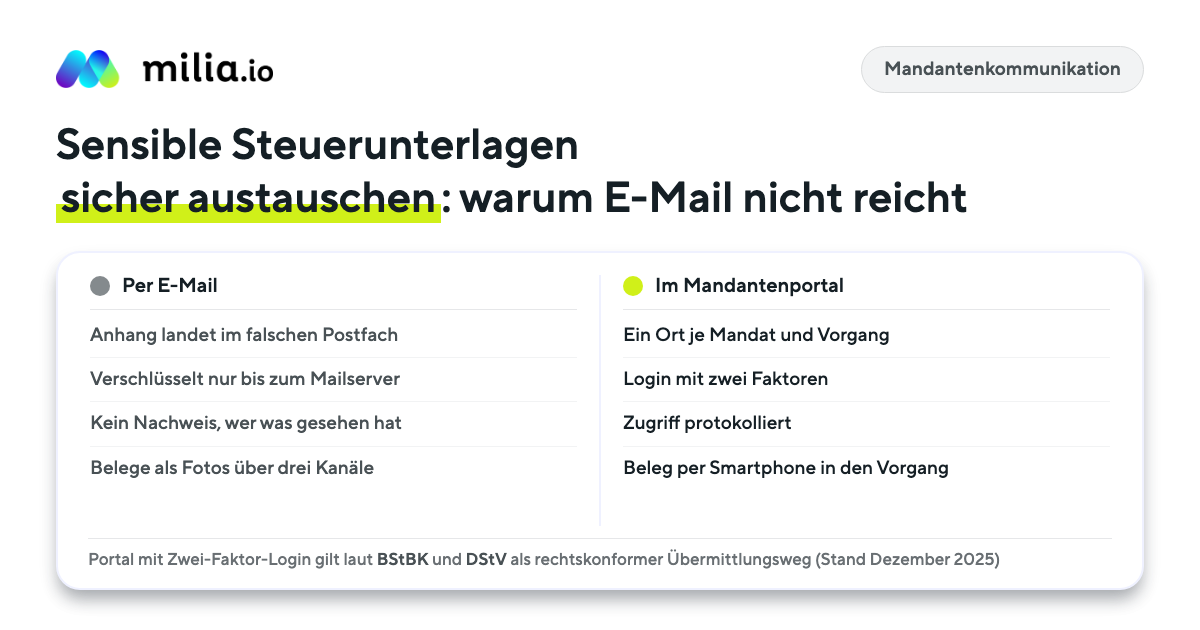
Portallösungen erfüllen die Anforderungen an eine rechtskonforme Übermittlung, wenn der Empfänger nur die Information erhält, dass neue Inhalte hinterlegt wurden, und sich anschließend authentifiziert. Eine Zwei-Faktor-Authentifizierung empfehlen diese Hinweise zusätzlich. Der Inhalt bleibt im Portal. Unterwegs ist nur die Benachrichtigung.
Verschlüsselte E-Mail ist der zweite Weg. Ende zu Ende geht das mit S/MIME (RFC 5751) und OpenPGP (RFC 4880). Die DSK-Orientierungshilfe führt beide als verfügbare Standards. Als Mindeststandard gilt korrekt konfiguriertes TLS nach dem Stand der Technik. Die Transportverschlüsselung allein kann genügen, wenn die Server beider Seiten in Deutschland stehen.
Passwortgeschützte Dateien sind der dritte Weg, solange das Passwort über einen anderen Kanal läuft. Der vierte Weg ist keiner, den eine Kanzlei plant, sondern einer, der ihr über Fax oder Messenger unterläuft. Telefax gilt in denselben Hinweisen nicht als Ende-zu-Ende-Verschlüsselung, und Niedersachsens Datenschutzaufsicht hält die Nutzung von WhatsApp in Unternehmen für rechtswidrig (Bericht zur Einschätzung der Aufsichtsbehörde, abgerufen am 08.09.2026).
Vor der Unterschrift beim Portalanbieter lohnt der Blick auf fünf Punkte.
- Serverstandort und Auftragsverarbeitung, also wo die Daten liegen und wer sie verarbeitet.
- Der Vertrag mit dem Dienstleister, der nach § 62a StBerG (abgerufen am 08.09.2026) der Textform bedarf und zur Verschwiegenheit verpflichtet, unter Belehrung über die strafrechtlichen Folgen.
- Die Begrenzung der Kenntnisnahme auf das zur Vertragserfüllung Erforderliche, samt der Festlegung zu Subdienstleistern.
- Authentifizierung und nachvollziehbare Zugriffe auf jede abgelegte Datei.
- Ein Löschkonzept, denn Daten dürfen nur so lange identifizierbar gespeichert bleiben, wie der Zweck es erfordert.
Wie können Mandanten Belege einfach per Smartphone an die Steuerkanzlei senden?
Der sicherste Kanal nützt wenig, wenn der Mandant ihn nicht bedient. Für Belege ist der Weg eingespielt. Mit der App DATEV Upload mobil fotografieren Mandanten ihre Belege und laden sie hoch (App-Eintrag zu DATEV Upload mobil, abgerufen am 08.09.2026).
In DATEV Belege online sieht der Mandant, wie viele Rechnungen offen und wie viele Belege unbearbeitet sind. Die Texterkennung erkennt nach Angaben von DATEV über 80 Prozent der Daten wie Datum, Rechnungsnummer und Betrag. Die Belege stehen sofort im Kanzlei-Rechnungswesen bereit (DATEV zum Belegaustausch mit Mandanten, abgerufen am 08.09.2026).
Privatmandanten tauschen ihre steuerrelevanten Belege über DATEV Meine Steuern aus, ohne Medienbruch (DATEV Meine Steuern, abgerufen am 08.09.2026). Der Zugang verlangt eine SmartCard, einen mIdentity-Stick oder DATEV SmartLogin, eine mobile App für die Anmeldung in DATEV-Cloud-Anwendungen. SmartVerify ergänzt eine zweite Sicherheitsebene (DATEV zum Anmeldeverfahren SmartLogin, abgerufen am 08.09.2026).
Eine Grenze wird dabei selten benannt. Über DATEV Unternehmen online laufen ausschließlich Buchungsbelege. Ein Austausch von Verträgen, Bescheiden oder Jahresabschlüssen ist darüber nicht möglich, dafür existiert ein eigener Weg für Dokumente (Angaben der milia GmbH vom 31.07.2026).
Genau hier ergänzt eine Kanzlei-App. In der Mandanten-App von milia fotografieren Mandanten einen Beleg oder wählen eine Datei, und er landet direkt im DATEV-Belegkorb. Push-Benachrichtigungen melden eine neue Aufgabe, eine Frist oder eine offene Signatur. Unterschrieben wird mobil per DocuSign, und das Exemplar geht ins DMS zurück (milia Mandanten-App, abgerufen am 08.09.2026). Nachrichten, Aufgaben, Dokumente und Signaturen liegen vorgangsbezogen an einem Ort (milia Mandantenkollaboration, abgerufen am 08.09.2026).
Hosting und Entwicklung liegen nach milia-eigenen Angaben in Deutschland. Die Rechenzentren in Frankfurt sind nach ISO 27001 zertifiziert. Als autorisierter DATEV-Schnittstellenpartner verarbeitet der Anbieter alle übertragenen Daten ausschließlich auf deutschen Servern. Die Anbindung umfasst nach denselben Angaben sechs bidirektionale Bausteine, nämlich Stammdaten, DATEV Dokumente, Unternehmen und Belege online, DATEV Meine Steuern, DATEV Personal und DATEV Zuständigkeiten.
Was auch ein sicherer Kanal nicht löst
Die Hürde beim Mandanten liegt fast immer bei der Anmeldung, selten beim Funktionsumfang. An dieser Stelle setzt der Beitrag zur Alternative zu DATEV SmartLogin an. Ein Teil der Belege kommt sonst weiter per Mail oder im Messenger.
Ein zweiter blinder Fleck sitzt in der Kanzlei. Weder Kanzleiinhaber noch Mitarbeitende sollten empfangene Mandanten-E-Mails an ihren privaten E-Mail-Account weiterleiten, weil das eine nicht gedeckte Verarbeitung wäre. Verzichtet ein Mandant auf die Ende-zu-Ende-Verschlüsselung, ist er über die Gefahren aufzuklären, und dieser Vorgang ist gesondert zu dokumentieren.
Am besten fällt die Kanalfrage schon vor dem ersten Beleg. Der Überblick zur digitalen Mandantenkommunikation sortiert die Kanäle nach Anlass. Bei Abschluss des Mandatsvertrages vereinbaren Kanzlei und Mandant nach den gemeinsamen Hinweisen die Wege und Regeln der elektronischen Kommunikation.
Häufige Fragen
Ist eine E-Mail mit TLS-Verschlüsselung für Steuerunterlagen ausreichend?
Bei normalen Risiken reicht die obligatorische Transportverschlüsselung laut DSK für eine ausreichende Risikominderung. Bei hohen Risiken für die Rechte der Betroffenen sind Ende-zu-Ende-Verschlüsselung und qualifizierte Transportverschlüsselung nötig, für Berufsgeheimnisträger nach § 203 StGB ausdrücklich. Kammer und Verband verlangen für die Transportverschlüsselung zusätzlich Server in Deutschland.
Was gilt, wenn ein Mandant weiterhin unverschlüsselt per E-Mail schreiben will?
Der Wunsch des Mandanten bindet die Kanzlei beidseitig. Will er eine Ende-zu-Ende-Verschlüsselung, ist dem zu entsprechen. Verzichtet er darauf, hält die Kanzlei die Aufklärung über die Gefahren schriftlich fest. Die Verschwiegenheitspflicht nach § 57 Abs. 1 StBerG deckt alles ab, was in Ausübung des Berufs bekannt wurde.
Darf eine Steuerkanzlei Belege über WhatsApp entgegennehmen?
Niedersachsens Datenschutzaufsicht hat die Nutzung von WhatsApp in Unternehmen öffentlich als rechtswidrig bezeichnet, unter anderem wegen der Übertragung von Kontaktdaten Dritter ohne deren Einwilligung. Für eine Steuerkanzlei kommt die Verschwiegenheitspflicht hinzu. Denselben Foto-Weg bietet die milia Mandanten-App, bei der der Beleg direkt im DATEV-Belegkorb landet.
Was muss im Vertrag mit einem Portalanbieter stehen?
§ 62a StBerG verlangt für den Vertrag mit einem Dienstleister die Textform. Er ist unter Belehrung über die strafrechtlichen Folgen einer Pflichtverletzung zur Verschwiegenheit zu verpflichten und darf sich nur insoweit Kenntnis von fremden Geheimnissen verschaffen, wie es zur Vertragserfüllung nötig ist. Festzulegen ist, ob er weitere Personen heranziehen darf.
Was ist zu tun, wenn eine E-Mail an den falschen Empfänger gegangen ist?
Die Meldepflicht greift, sobald die Panne bekannt wird. Die Aufsichtsbehörde soll sie möglichst binnen 72 Stunden erhalten. Sie entfällt, wenn die Verletzung voraussichtlich nur ein geringfügiges Risiko für die Rechte der Betroffenen darstellt. Als typischen meldepflichtigen Fall nennen Kammer und Verband die fälschliche Übermittlung von Bankdaten an eine unbefugte Person.
Der sichere Weg muss der bequemste sein
Sicherheit entsteht im Kanzleialltag nicht durch die strengere Regel, sondern durch den Weg, den Mandanten ohne Nachfrage gehen. Zuerst lohnt das Portal mit Zwei-Faktor-Authentifizierung, weil der Mandant dafür nur eine Anmeldung braucht. Der Belegupload per App kommt danach. Wie das in einer DATEV-Kanzlei aussieht, zeigen wir in einer Demo.